
Krzysztof Szachna-Krause
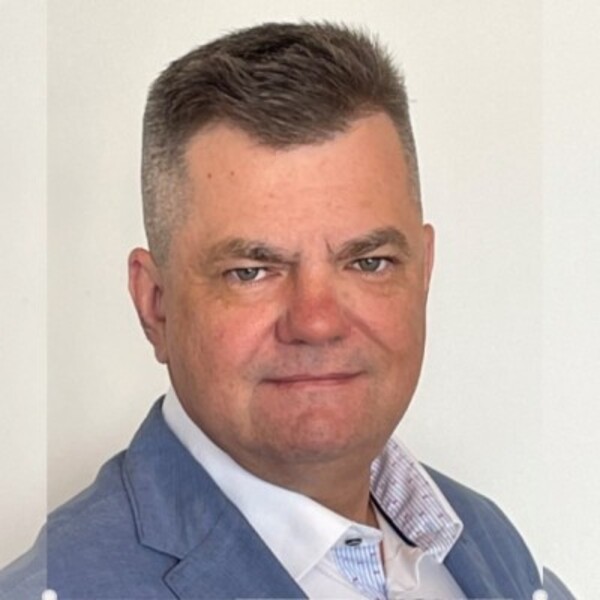 Członek zarządu, koordynator ds. Certyfikacji ISACA Warsaw Chapter. Od ponad 23 lat zajmuje się zagadnieniami związanymi z bezpieczeństwem informacji, ładem IT, ciągłością działania, odpornością organizacji oraz zarządzaniem ryzykiem technologicznym.
Realizuje oceny ryzyka cyberbezpieczeństwa i bezpieczeństwa informacji, projektuje oraz ocenia mechanizmy kontrolne, przygotowuje analizy wpływu i scenariusze ryzyka, a także wspiera organizacje w zakresie gotowości audytowej, ciągłości działania, disaster recovery i przygotowania do reagowania na incydenty.
W latach 2003–2021 zdobywał doświadczenie zawodowe w międzynarodowych firmach technologicznych: IBM, Hewlett-Packard, Oracle, SAP i Intel. Uczestniczył w projektowaniu, wdrażaniu i wspieraniu złożonych rozwiązań informatycznych dla dużych organizacji, ze szczególnym uwzględnieniem dostępności usług, bezpieczeństwa informacji, ciągłości działania oraz ograniczania ryzyka operacyjnego i technologicznego.
Posiada certyfikaty Certified Information Systems Auditor (CISA) oraz Certified Information Security Manager (CISM) organizacji ISACA. Jest również certyfikowanym Lead Auditorem ISO/IEC 27001, ISO 22301 oraz ISO/IEC 42001, a także Audytorem Wewnętrznym ISO/IEC 27001. Posiada ponadto certyfikacje technologiczne i projektowe związane m.in. z Microsoft Azure, sztuczną inteligencją, cloud computing oraz zarządzaniem projektami PRINCE2.
Prowadzi szkolenia, warsztaty, prezentacje techniczne oraz działania związane z transferem wiedzy. Specjalizuje się w przekładaniu złożonych zagadnień dotyczących cyberbezpieczeństwa, audytu, zarządzania ryzykiem i technologii na język zrozumiały zarówno dla kadry zarządzającej, jak
i specjalistów technicznych. Prowadzi zajęcia i warsztaty w języku polskim i angielskim.
W swojej działalności koncentruje się m.in. na audycie systemów informatycznych, zarządzaniu
i ładzie IT, zarządzaniu ryzykiem cyberbezpieczeństwa, projektowaniu i ocenie zabezpieczeń, zarządzaniu programem bezpieczeństwa informacji, reagowaniu na incydenty, ciągłości działania i disaster recovery oraz ochronie aktywów informacyjnych.
Łączy doświadczenie techniczne, audytorskie i menedżerskie, koncentrując się na praktycznym powiązaniu cyberbezpieczeństwa z celami biznesowymi organizacji, odpowiedzialnością kadry zarządzającej, zarządzaniem ryzykiem oraz odpornością operacyjną.